Eventos e Incidentes
Material Clase: Eventos-Incidentes.pdfpdf
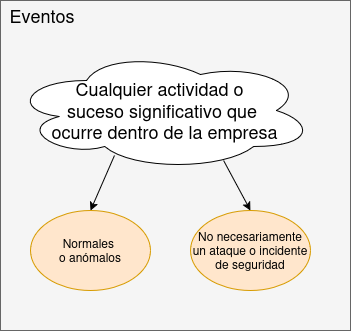
Eventos
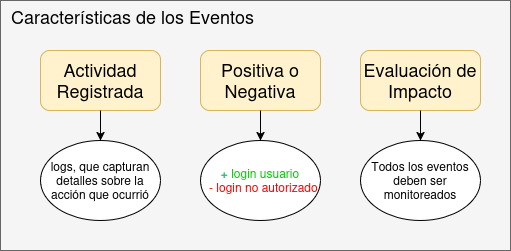
Características
Ejemplos
- Inicio o cierre de sesión de un usuario
- Acceso a un archivo o base de datos
- Modificación de permisos
- Uso de privilegios elevados
- Fallos de autenticación
- Cambio de configuración del sistema
- Transacciones de red
Importancia
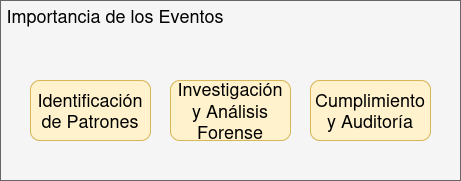
- Identificación de patrones: Para así facilitar la detección de anomalías y posibles amenazas
- Investigación y análisis forense: Eventos registrados ayudan a los equipos de respuesta a entender cómo ocurrió un incidente
- Cumplimiento y auditoria: Grabación y análisis de eventos son necesarios para cumplir con regulaciones de seguridad y protección de datos
Incidente
-
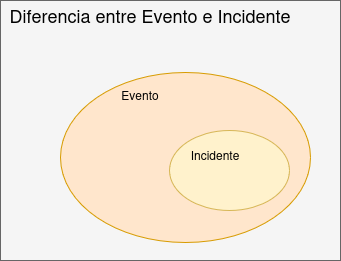
Evento: cualquier suceso o acción que ocurre dentro del sistema
- No todos los eventos son negativos o peligrosos
-
Incidente: Evento o serie de eventos q afecta negativamente la seguridad de los sistemas
Tipos de Incidentes
| Tipo de Incidente | Descripción |
|---|---|
| Accesos no autorizados | Una persona accede a sistemas, redes o datos sin autorización |
| Robo de datos | Se sustraen datos sensibles o confidenciales |
| Ataques de Malware | Virus, ransomware, etc que comprometen la seguridad de los sistemas |
| Phishing | Atacantes engañan a usuarios para que revelen información sensible |
| DDoS | Atacantes inundan un sistema o red con tráfico |
| Pérdida o robo de dispositivos | Laptops, teléfonos, dispositivos de almacenamiento |
| Errores humanos | Enviar información sensible a persona equivocada. No seguir políticas de la empresa |
| Exposición de datos accidental | Errores o fallos de configuración, que resultan en la divulgación no autorizada de datos |
Características de un Incidente
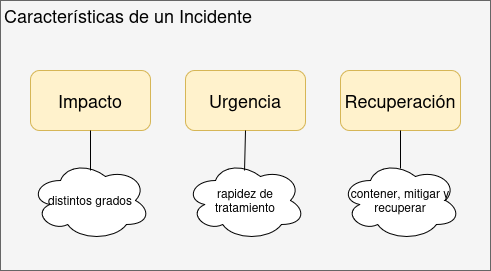
- Impacto: Dependiendo de su naturaleza, un incidente puede tener diferentes grados de impacto, desde interrupciones menores hasta daños graves a la reputación o la operatividad de la empresa
- Urgencia: Algunos incidentes deben ser tratados con rapidez debido a su capacidad para propagarse rápidamente o causar daños significativos
- Recuperación: La capacidad de una organizqación para contener, mitigar y recuperarse de un incidente es esencial para reducir los efectos negativos
Gestión de Incidentes de Seguridad
| Fase | Descripción |
|---|---|
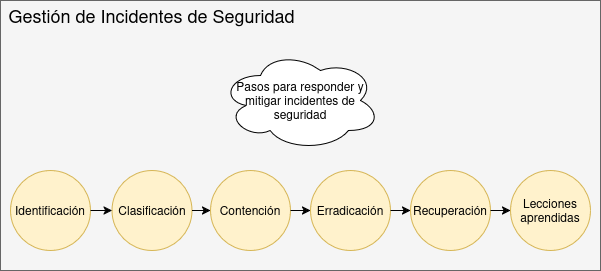
| Identificación | Detectar y reconocer que un incidente ha ocurrido |
| Clasificación | Evaluar la gravedad del incidente y determinar su impacto potencial |
| Contención | Tomar medidas para limitar el alcance del incidente y evitar que se propague |
| Erradicación | Eliminar la causa raíz del incidente (malware o cerrar brechas de seguridad) |
| Recuperación | Restaurar los sistemas y servicios afectados a su funcionamiento normal |
| Lecciones aprendidas | Analizar el incidente para comprender cómo ocurrió y mejorar las medidas de seguridad para evitar futuros incidentes |
Indicadores de Compromiso
| Tipo de IOC | Descripción |
|---|---|
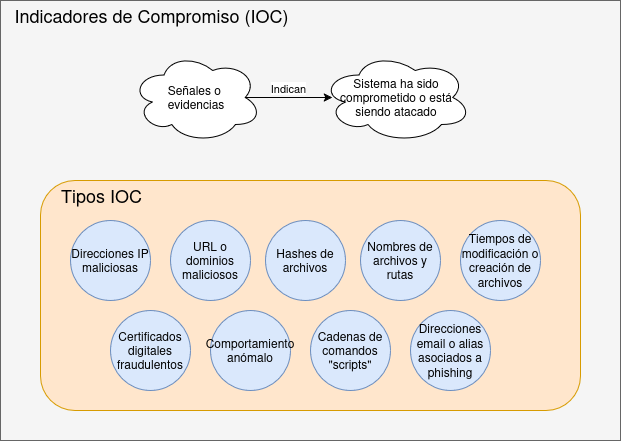
| Direcciones IP Maliciosas | Conocidas por estar asociadas con actividades cibercriminales, como ataque de denegación de servicios (DDoS), malware o phishing |
| URL o dominios maliciosos | Sitios web o dominios asociados con malware, ransomware, o campañas de phishing que intentan engañar a los usuarios para que descarguen software malicioso o entreguen información sensible |
| Hashes de archivos | Un hash es una huella digital única de un archivo. Si un archivo malicioso ha sido identificado, su hash puede ser utilizado como un IOC para buscar archivos idénticos en otros sistemas |
| Nombres de archivos y rutas | Los archivos maliciosos pueden tener nombres o ubicaciones específicas dentro de los sistemas. Por ejemplo, ciertos archivos con nombres sospechosos o ubicaciones inusuales pueden indicar que el sistema ha sido comprometido |
| Tiempos de modificación o creación de archivos | Cambios inesperados en los timestamps de los archivos pueden indicar que un atacante ha alterado o creado nuevos archivos para llevar a cabo un ataque |
| Comportamiento anómalo | Actividades inusiales, como un aumento inesperado en el tráfico de la red, acceso no autorizado a ciertos recursos, o el uso de cuentas de administrador sin justificación, son señales de posibles compromisos |
| Cadenas de comandos “scripts” | Secuencias de comandos específicos que los atacantes utilizan para ejecutar ataques. Por ejemplo, comandos de PowerShell utilizados para ejecutar malware o extraer datos de una red comprometida |
| Direcciones de correo o alias asociados a phishing | Las direcciones de correo electrónico que se utilizan en campañas de phishing o suplantación de identidad pueden ser un IOC útil para detectar intentos de fraude |
| Certificados digitales fraudulentos | Manipulados o emitidos por fuentes no confiables, utilizados para cifrar comunicaciones maliciosas |
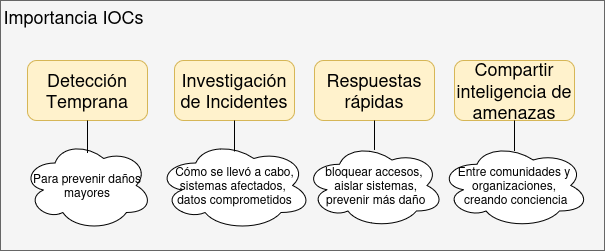
Importancia de los IOC
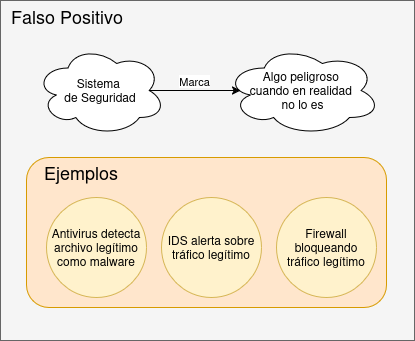
Falso Positivo