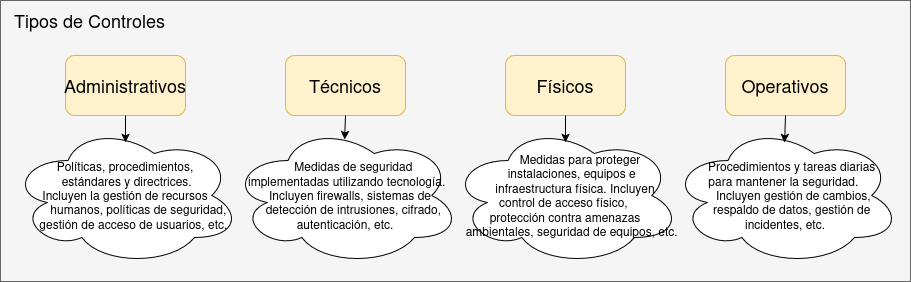
SGSI
Material Clase: SGSI.pdfpdf
¿Qué es SGSI?
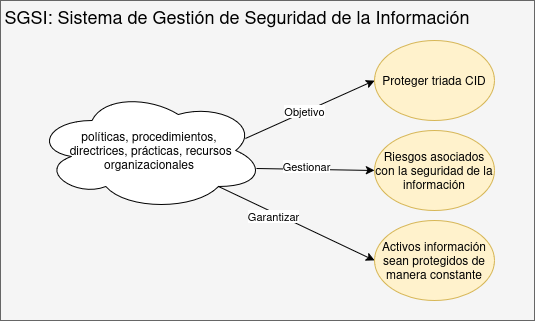
Características
| Característica | Descripción |
|---|---|
| Enfoque basado en riesgos | Se orienta a identificar, evaluar y gestionar los riesgos que podrían afectar a la seguridad de la información en la organización |
| Ciclo de mejora continua | Sigue el Ciclo PDCA. Permite que la organización mejore constantemente sus procesos de seguridad |
| Cumplimiento Normativo | ISO/IEC 27001, que proporciona un marco para implementar, mantener y mejorar el SGSI |
| Protección Activos Información | Establece controles para proteger los activos críticos de la organización, como datos, sistemas, procesos y personas |
| Alineación objetivos organizacionales | SGSI debe estar alineado con los objetivos estratégicos de la organización y debe adaptarse a sus necesidades y contexto |
Beneficios
| Beneficio | Descripción |
|---|---|
| Protección contra amenazas | Ayuda a proteger la información confidencial de accesos no autorizados, pérdida o corrupción |
| Cumplimiento legal | Facilita el cumplimiento de regulaciones y normativas sobre privacidad y seguridad de la información |
| Confianza y reputación | Un SGSI bien implementado aumenta la confianza de clientes, socios, y partes interesadas al demostrar que la organización toma en serio la seguridad de la información |
| Reducción de riesgos | Mejora la identificación y mitigación de riesgos, minimizando el impacto de incidentes de seguridad |
| Mejora continua | El enfoque de mejora continua asegura que SGSI evoluciona y se mantenga efectivo frente a nuevos riesgos y desafíos |
ISO/IEC 27001
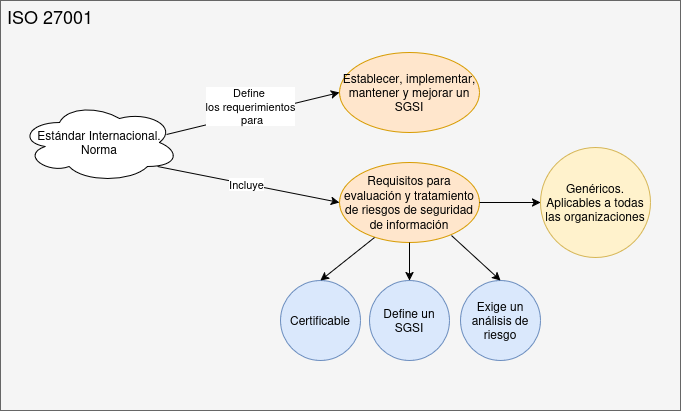
Dominios, Objetivos de control y controles
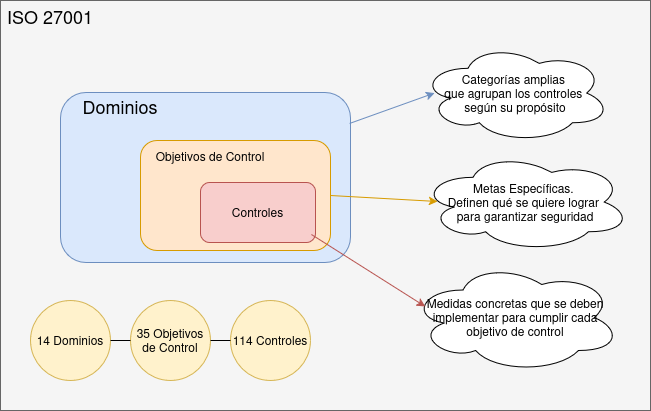
Dominios
- A.5-Políticas de Seguridad de la Información
- A.6-Organización de la seguridad de la información
- A.7-Seguridad en los recursos humanos
- A.8-Gestión de activos
- A.9-Control de acceso
- A.10-Cifrado y criptografía
- A.11-Seguridad física y ambiental
- A.12-Seguridad en las operaciones
- A.13-Seguridad en las comunicaciones
- A.14-Adquisición, desarrollo y mantenimiento de sistemas
- A.15-Relaciones con proveedores
- A.16-Gestión de incidentes de seguridad de la información
- A.17-Seguridad en la continuidad del negocio
- A.18-Cumplimiento normativo
Tipos de Control
Si bien la norma ISO 27001 tiene 114 controles, éstos se categorizan principalmente en: