Ética y Legislación
Material Clase: Etica-Legislacion.pdfpdf
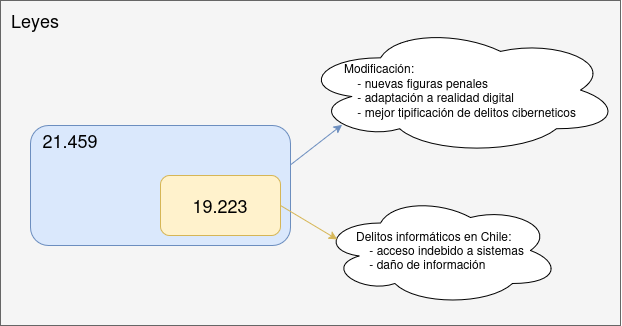
Ley 19.223
Ley sobre Delitos Informáticos
- Aborda el uso indebido de la tecnología para cometer fraudes, robo de datos, sabotaje informático, entre otros
- Establece penas y medidas para los infractores que utilicen sistemas informáticos para actividades ilícitas
Ley 21.459
Ley que regula el tratamiento de datos personales en el contexto de la protección de la privacidad
- Complementa y moderniza la ley 19.223
- Incorpora mejores prácticas y se alinea con normativas internacionales de protección de datos
Ley 19.223 vs 21.459
Convenio de Budapest
- 1er tratado internacional sobre delitos informáticos
- Firmado en Budapest, Hungría, 23 de noviembre de 2001
- Objetivos principales:
- armonizar las leyes
- mejorar la cooperación entre naciones
- promover el combate contra delitos cibernéticos
Ley 19.628
Ley de Protección de Datos Personales. Regula el tratamiento de los datos personales en el Políticas
| Aspecto Clave | Descripción |
|---|---|
| Derecho de acceso, rectificación y cancelación | Los titulares de los datos personales tienen el derecho de acceder a la información que se tiene sobre ellos, rectificarla si es incorrecta o cancelarla si no es necesaria o si desean que se elimine de los registros |
| Consentimiento | El tratamiento de datos personales debe basarse en el consentimiento informado del titular. En algunos casos, este consentimiento no es necesario (por ejemplo, cuando se requieren los datos para cumplir con una obligación legal) |
| Confidencialidad | Los responsables del tratamiento de datos deben asegurar que los datos personales sean tratados de forma confidencial y no sean utilizados para fines no autorizados |
| Protección de datos sensibles | La ley establece que ciertos tipos de datos, como aquellos relacionados con la salud, la religión, la orientación sexual o la afiliación política, son considerados “sensibles” y requieren un tratamiento más estricto |
| Notificación | Las personas deben ser informadas acerca del tratamiento de sus datos personales, especialmente cuando se recogen para fines específicos, como marketing u otros propósitos comerciales |
| Transparencia | Las personas tienen el derecho a saber cómo se recopilan y procesan sus datos, y a quiénes se pueden transferir esos datos |
| Responsabilidad | Las entidades que recopilan o procesan datos personales son responsables de su tratamiento y deben garantizar su seguridad para prevenir el acceso no autorizado, la pérdida o el uso indebido de la información |
Política Nacional de Ciberdefensa
- Ahora llamada Política Nacional de Ciberseguridad
- Es un documento base, análogo a una “constitución”
- Protege la infraestructura crítica de la información (ej: llamadas estafa, correos falsos)
| Objetivo Principal | Descripción |
|---|---|
| Proteger las infraestructuras críticas | La política busca proteger los sectores clave para el funcionamiento del Estado y la economía, como la energía, las telecomunicaciones, el transporte, los servicios financieros, entre otros, frente a amenazas cibernéticas |
| Fortalecer la capacidad de respuesta ante incidentes cibernéticos | Se establece la creación de mecanismos de coordinación y respuesta ante ataques cibernéticos, tanto a nivel público como privado, para mitigar los efectos de estos incidentes |
| Promover la cooperación internacional | Dado que las amenazas cibernéticas trascienden las fronteras, la política promueve la cooperación con otros países y organizaciones internacionales en temas de ciberseguridad y ciberdefensa |
| Fomentar la educación y la conciencia en ciberseguridad | La formación y capacitación de los profesionales en ciberseguridad es un aspecto clave. Además, se busca sensibilizar a la población sobre las amenazas cibernéticas y cómo protegerse |
| Desarrollar capacidades de ciberdefensa | La política promueve el fortalecimiento de las capacidades nacionales en ciberdefensa, mediante la implementación de tecnologías y la formación de equipos especializados para la protección del ciberespacio |
| Normativas y marcos legales | Establecer y promover leyes y regulaciones para fortalecer la protección de la información y la infraestructura digital, y para regular la actividad cibernética, en coordinación con otras normativas nacionales e internacionales |
Normas Internacionales GDPR y HIPPA
Regulaciones importantes que abordan la protección de la privacidad y la seguridad de datos, pero en diferentes contextos y con un enfoque específicos
GDPR
General Data Protection Regulation
- Reglamento de la Unión Europea (UE)
- Proteger la privacidad y los datos personales, regulando cómo las empresas y organizaciones manejan esa información
| Característica GDPR | Descripción |
|---|---|
| Ámbito de aplicación | Aplica no solo a las empresas ubicadas en la UE, sino también a cualquier organización fuera de la UE que maneje datos personales de ciudadanos europeos |
| Consentimiento explícito | Las organizaciones deben obtener el consentimiento claro e informado de los individuos antes de recolectar o procesar sus datos personales |
| Derechos de los usuarios | El GDPR otorga varios derechos a los usuarios, como el derecho a acceder, corregir, eliminar, restringir o trasladar sus datos personales. También se les da el derecho a oponerse al procesamiento de sus datos |
| Notificación de violación de datos | Las empresas deben notificar a las autoridades y a los afectados dentro de un plazo de 72 horas si se produce una violación de seguridad que afecte los datos personales |
| Multas | El incumplimiento del GDPR puede resultar en sanciones económicas significativas, que pueden alcanzar hasta el 4% de la facturación global anual de la empresa o 20 millones de euros, lo que sea mayor |
HIPAA
Health Insurance Portability and Account Act
- Ley de EEUU
- Protege la información médica y privacidad de los pacientes
| Característica HIPAA | Descripción |
|---|---|
| Protección de la información médica | HIPAA establece estándares para la protección de la información de salud de los pacientes, conocida como PHI (Protected Health Information). Esto incluye datos personales relacionados con la salud de un individuo, como diagnósticos, tratamientos médicos y pagos relacionados con la atención médica |
| Normas de seguridad | HIPAA exige que las organizaciones de atención médica implementen medidas de seguridad para proteger los datos de salud de los pacientes, especialmente en formato electrónico (ePHI) |
| Confidencialidad y privacidad | La ley establece que los pacientes tienen el derecho a acceder, corregir y controlar el uso de su información médica |
| Transparencia y divulgación | Las organizaciones de salud deben informar a los pacientes sobre cómo se utilizarán sus datos personales y deben obtener su consentimiento para compartir información con terceros |
| Cumplimiento y sanciones | Las violaciones de HIPAA pueden resultar en multas significativas, que varían según la gravedad del incumplimiento. Las sanciones pueden ser económicas y en algunos casos, incluso penales |
PCI DSS
Payment Card Industry Data Security Standar
- Conjunto de requisitos de Seguridad
- Todas las entidades que almacenan, procesan o transmiten información de tarjetas de pago deben seguir
| Característica PCI DSS | Descripción |
|---|---|
| Protección de datos | Asegura que la información confidencial, como los números de tarjetas de pago, sea almacenada y transmitida de manera segura |
| Control de acceso | Establece que solo las personas autorizadas deben tener acceso a los datos de las tarjetas |
| Monitoreo y prueba | Requiere que se realicen auditorías y pruebas periódicas de seguridad para detectar vulnerabilidades y prevenir ataques |
| Encriptación | Exige el uso de tecnologías de encriptación para proteger los datos durante su transmisión |
| Manejo de vulnerabilidades | Las empresas deben implementar procedimientos para identificar y abordar vulnerabilidades en sus sistemas |