Política Nacional de Ciberseguridad
Material Clase:
Importancia
- Ataques a EMCO, Ejército, INDAP, Poder Judicial, ChileCompras, GTD y a varias empresas, estableriecon la urgencia e importancia de legislar, con un sentido de Estado
Objetivos Estratégicos
- Infraestructura resiliente
- Derecho de las personas
- Cultura de Ciberseguridad
- Coordinación nacional e internacional
- Fomento a la industria y la investigación científica
Ley 21.663
Ley Marco sobre Ciberseguridad
- Aprobada en Diciembre 2023
- Promulgada por Presidente Gabriel Boric en Marzo 2024
Ley Ciberseguridad: Obligaciones e Infracciones
| Obligación | Descripción |
|---|---|
| Implementar un Sistema de Gestión de Seguridad de la Información | Establecemos sistemas robustos para identificar y mitigar riesgos, garantizando la seguridad continua de las redes y sistemas informáticos |
| Establecimiento y cumplimiento de Planes de Continuidad Operacional y Ciberseguridad | Desarrollar e implementar planes estratégicos que aseguran la resiliencia de la organización frente a incidentes de Ciberserguridad: Desarrollar e implementar planes estratégicos que aseguran la resiliencia operativa de la organización frente a incidentes de Ciberseguridad |
| Notificación de Incidentes | Implementar protocolos para la rápida identificación y notificación de ciberataques o incidentes de seguridad, asegurando una comunicación efectiva con los afectados y las autoridades pertinentes, en este caso CSIRT |
| Tipo de Infracción | Multa |
|---|---|
| Infracciones leves | Pueden resultar en multas de hasta 5.000 UTM |
| Infracciones Graves | Pueden acarrear multas de hasta 10.000 UTM |
| Infracciones Gravísimas | Estas infracciones pueden conllevar multas de hasta 20.000 UTM, y el doble para Operadores de Importancia Vital, llegando hasta 40.000 UTM |
Agencia Nacional de Ciberseguridad (ANCI)
- Organismo público rector de la Ciberseguridad
- Dictará protocolos y estándares para prevenir, reportar y resolver incidentes de Ciberseguridad o ciberataques
- Podrá calificar a servicios públicos como esenciales mediante resolución
- Contará con autorización judicial si la Agencia requiere acceder a una red o sistema informático
- Regulará el funcionamiento de los Servicios Esenciales (SE) y los Operadores de importancia Vital (OIV), que son los prestadores de servicios esenciales
Servicios Esenciales
- Transporte terrestre, ferroviario o marítimo
- Banca, servicios financieros y medios de pago
- Administración de prestaciones de Seguridad social
- Servicios postales y de mensajería
- Prestación institucional de servicios de salud
- Producción y/o investigación de productos farmacéutico
Lo que debiera ser
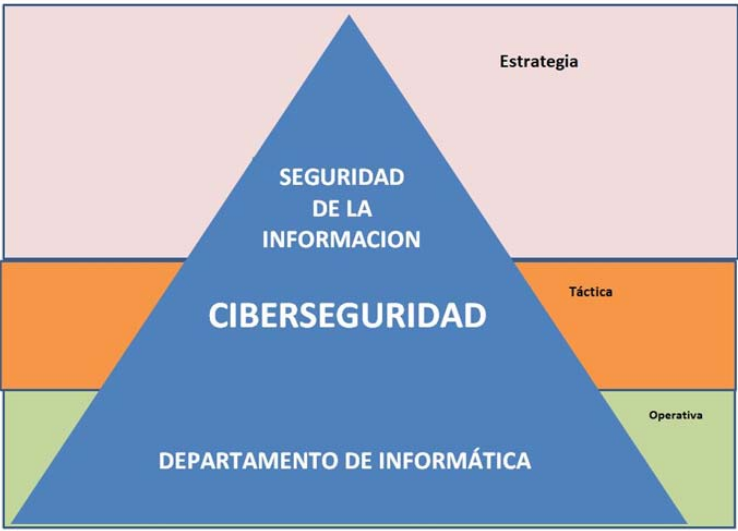
- Seguridad de la Información: Establece políticas, procedimientos y manuales que dicen relación con la aplicación de estándares ISO27001 - 27002, NIST, entre otros
- Ciberseguridad: Aplica procedimientos indicados por Seguridad de la Información, además, realiza configuración segura (hardening), técnicas de protección (firewall, antivirus, IDS), y realiza auditorias de eventos
- Informática: Gestiona AD, aplica controles establecidos por SI, configuración de computadores, actualización OS, cambio PCs antiguos
Las actividades de Informática (administrar servidores, configurar telecomunicaciones, desarrolla, etc) deben estar separadas de seguridad.
No se puede ser Juez y parte a la misma vez