Estándares de testing
ISO/IEC 29119
- Norma internacional de testing de software
- Proporciona un marco integral para todos los aspectos del proceso de pruebas
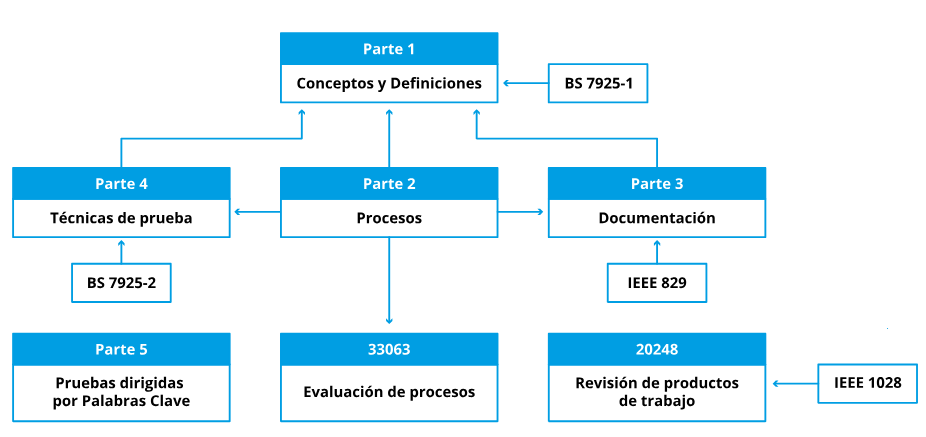
- Parte 1 - Conceptos y definiciones: Proporciona la terminología y los conceptos fundamentales del testing de software
- Parte 2 - Proceso de pruebas: Describe un conjunto de procesos para gestionar y realizar pruebas de software
- Parte 3 - Documentación de pruebas: Establece plantillas y directrices para la documentación relacionada con las pruebas
- Parte 4 - Técnicas de pruebas: Proporciona técnicas y enfoques específicos para realizar pruebas efectivas
- Parte 5 - Gestión del testing: Define las actividades y responsabilidades necesarias para la gestión efectiva de las actividades de testing a lo largo del ciclo de vida del software
IEEE 829
Standard for Software and System Test Documentation. Conjunto de formatos y guías para la documentación de pruebas de software.
Incluye plantillas para varios documentos clave en el proceso de pruebas
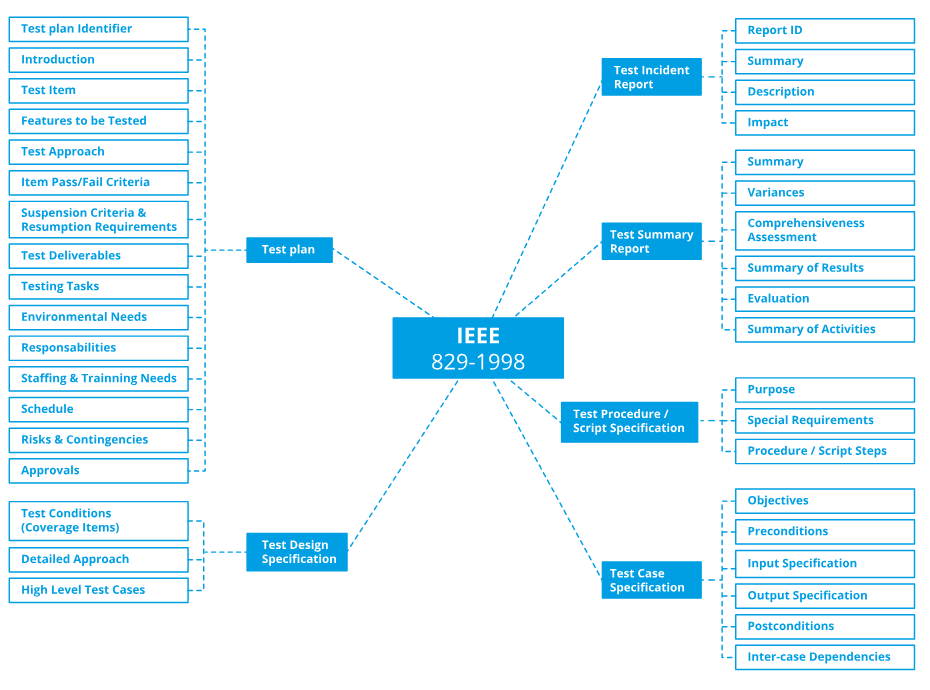
- Plan de pruebas: Descripción del enfoque, recursos y cronograma de las actividades de prueba
- Especificación de casos de prueba: Detalle de las pruebas individuales que se deben realizar
- Informe de incidentes: Documentación de cualquier fallo o problema encontrado durante las pruebas
- Informe de pruebas: Resumen de los resultados y conclusiones de las pruebas realizadas
ISTQB
Intenational Software Testing Qualifications Board. Es una organización que ofrece certificaciones reconocidas internacionalmente para profesionales del testing de software.
Incluye varios niveles de certificación diseñados para validar un conjunto específico de habilidades y conocimientos.
OWASP
Open Web Application Security Project. Es una organización que proporciona directrices y herramientas para mejorar la seguridad de las aplicaciones web con el objetivo de ayudar a las organizaciones a desarrollar software más seguro y a protegerse contra vulnerabilidades y ataques.
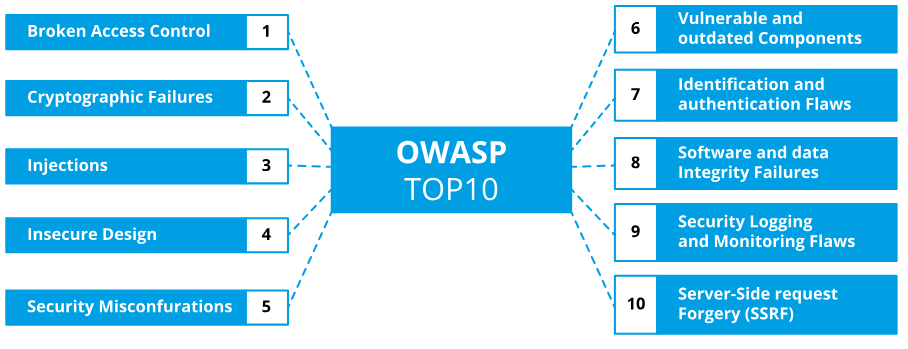
- OWASP Top Ten: Lista de las diez vunerabilidades de seguridad más críticas en aplicaciones web
- OWASP Testing Guide: Guía completa para realizar pruebas de seguridad en aplicaciones web
- OWASP ZAP (zed attack proxy): Herramienta para encontrar vulnerabilidades en seguridad en aplicaciones web